Índice do artigo
Para quem está avaliando o que é BaaS e como funciona, um aspecto costuma ser ignorado até o primeiro grande incidente: o risco de fraude de identidade. Quadrilhas especializadas monitoram constantemente novas fintechs no mercado em busca de esteiras frágeis para registrar centenas de contas laranjas usadas para dispersar dinheiro de golpes de falso leilão, sequestro relâmpago e fraudes no WhatsApp. Neste artigo técnico, mostramos como estruturar uma barreira intransponível sem comprometer a taxa de conversão dos seus usuários legítimos.
Como funciona a indústria das 'contas mulas' em plataformas de BaaS
O criminoso moderno não precisa hackear o servidor do banco. É muito mais fácil aliciar pessoas de baixa renda ou comprar dados vazados para abrir contas bancárias 'oficiais' em nome de terceiros.
Assim que o golpe do Pix é consumado contra a vítima primária, o dinheiro é fracionado em dezenas de transferências instantâneas para contas mulas em diversas fintechs de BaaS, saindo do alcance das medidas cautelares em menos de dois minutos.
Quando a vítima aciona o MED (Mecanismo Especial de Devolução) do Bacen, a conta que recebeu os fundos já está zerada, gerando prejuízo financeiro e penalidades graves impostas pelo banco liquidante contra a sua fintech.
Por que a biometria ativa (piscar olho e sorrir) não funciona mais
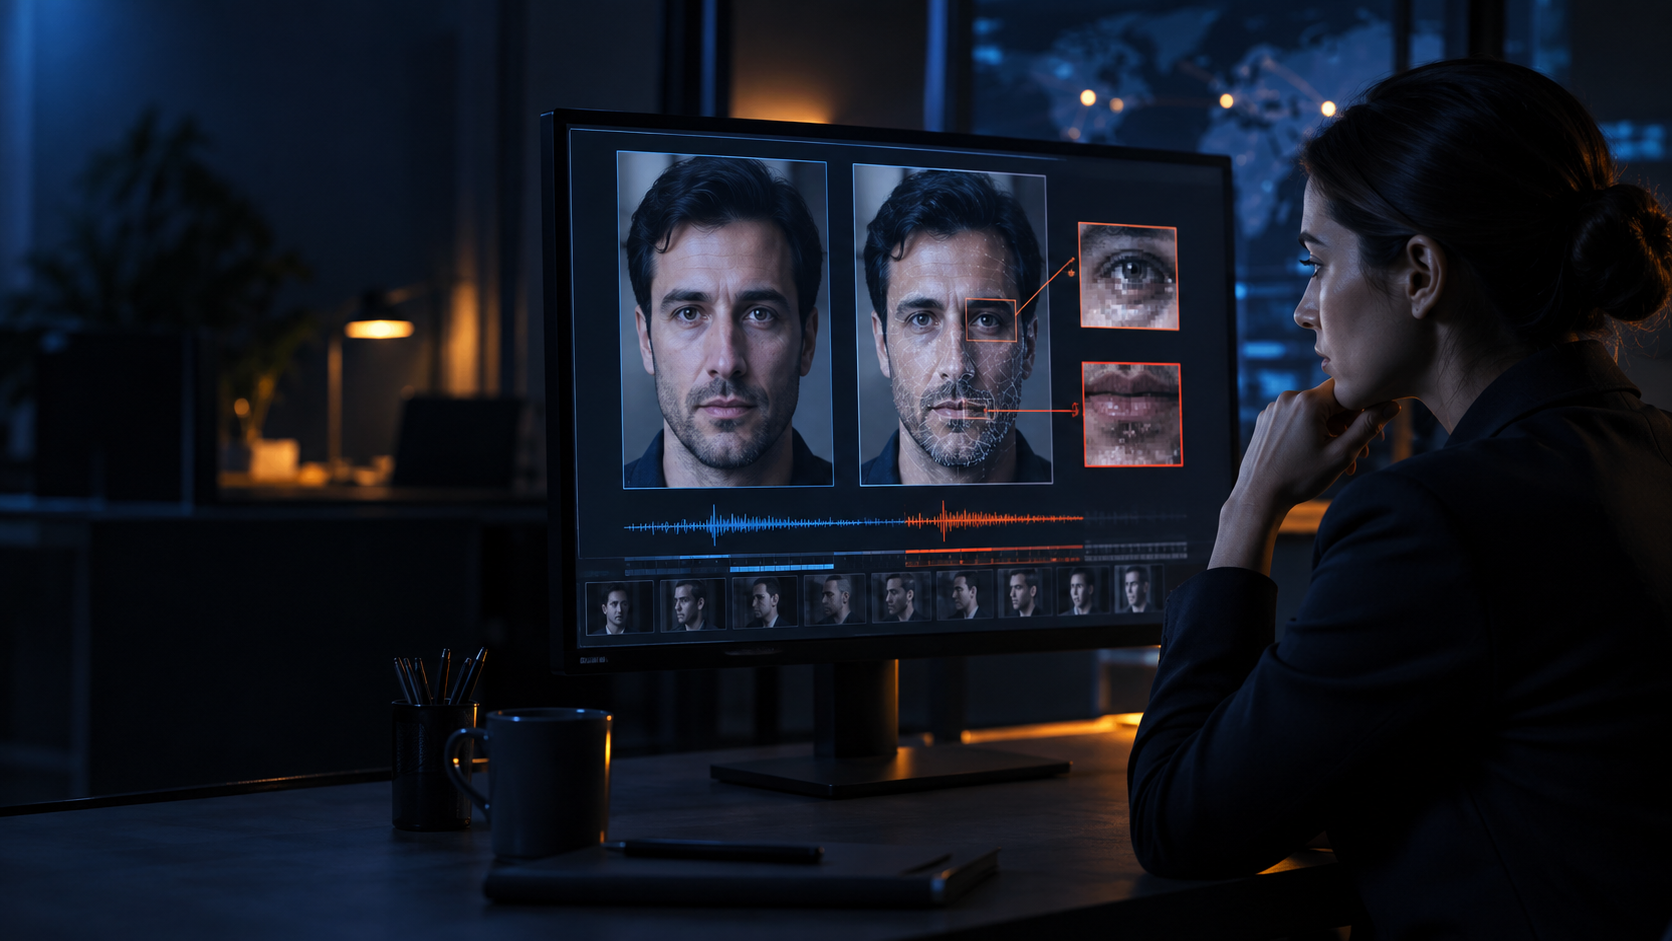
Muitas fintechs ainda utilizam biometria ativa clássica, onde o usuário é instruído a virar a cabeça ou piscar. Hoje em dia, softwares de injeção de vídeo emulado e ferramentas de deepfake generativo conseguem simular esses movimentos em tempo real com facilidade estarrecedora.
A solução mandatória é a prova de vida passiva (passive liveness) certificada pelo padrão internacional ISO/IEC 30107-3. Em uma única captura de milissegundos sem qualquer comando ao usuário, o algoritmo analisa micro-texturas da pele, profundidade geométrica 3D e reflexos de luz, detectando telas, máscaras de silicone e fotos impressas com acurácia superior a 99,8%.
A esteira de defesa em camadas recomendada pela Cerberus
Para operar em conformidade com as regras do Bacen e os padrões dos bancos mais exigentes, a esteira deve rodar em quatro camadas automatizadas:
1. Validação Cadastral Automatizada: Checagem de CPF na Receita Federal, certidão de óbito e cruzamento de dados com bases de telecom (vínculo de número de telefone e titularidade).
2. Documentoscopia Digital com OCR Inteligente: Análise forense de CNH e RG para detectar adulteração de tipografia, marcas d'água falsificadas e trocas de foto.
3. Liveness Facial Passivo: Verificação instantânea de vivacidade 3D contra ataques de apresentação (spoofing).
4. Motor de Risco Transacional do Pix: Bloqueio preventivo de transferências anômalas para contas recém-criadas sem histórico prévio de uso.
Conheça como implementar essa infraestrutura diretamente em nossa página de soluções de compliance e antifraude para BaaS.
Checklist Antifraude para Operações de BaaS
Itens fundamentais para assegurar a conformidade e a segurança do fluxo operacional:
- Substituição de Liveness Ativo por Passivo: Implementar algoritmo certificado ISO/IEC 30107-3 contra ataques de injeção de vídeo e deepfakes.
- Documentoscopia Forense Digital: Validar padrões de segurança física do RG e CNH em tempo real para barrar documentos adulterados.
- Monitoramento de Notificações de MED: Acompanhar a taxa de contestações do Mecanismo Especial de Devolução do Pix para evitar multas do banco parceiro.
Conclusão e Recomendações
No universo do Banking as a Service, a velocidade de onboarding só gera valor se for acompanhada de precisão antifraude. Proteger sua operação contra contas laranjas é a única garantia de manter a confiança da sua instituição parceira e assegurar a perenidade da sua licença operacional no mercado.
Nota regulatória: As orientações aqui descritas baseiam-se em práticas consolidadas de cibersegurança e normas vigentes do Banco Central do Brasil para instituições de pagamento.
FAQ: perguntas frequentes
O que é uma conta mula em uma operação de BaaS?
É uma conta bancária aberta em nome de terceiros (laranjas ou dados furtados) exclusivamente para receber e dispersar recursos provenientes de crimes e fraudes digitais.
O que acontece se uma fintech de BaaS tiver muitas contas laranjas?
O banco ou SCD liquidante suspende as APIs e encerra o contrato unilateralmente para evitar sofrer sanções diretas e multas do Banco Central do Brasil.
AUTORIA
Comunidade & Especialistas
Comentários e Avaliações (5)